[사이버 보안] 2026 국내 의료기기 사이버 보안 가이드: 식약처 인허가와 GMP 통과 전략
의료기기 인허가와 GMP 심사에서 사이버 보안은 이제 핵심 법적 요건입니다. 「디지털 의료제품법」 제13조·제14조가 근거입니다. 미준수 시 과태료와 행정처분 대상이 될 수 있습니다. 대응 방법은 보안 시험과 문서화를 인허가 일정에 맞춰 준비하는 것입니다.
안녕하세요. 와이즈컴퍼니(주)는 변화하는 규제 요구사항에 대한 대응을 도와드리고 있습니다.
1. 왜 지금 사이버 보안인가?
「디지털 의료제품법」은 디지털 의료기기 전반을 다루는 법입니다. AI 기반 의료 소프트웨어(SaMD)와 디지털 치료 기기가 대상이죠. 이 법에서 사이버 보안은 제조·수입업자의 법적 의무로 명시되어 있습니다. 환자 안전과 직결되기 때문입니다.
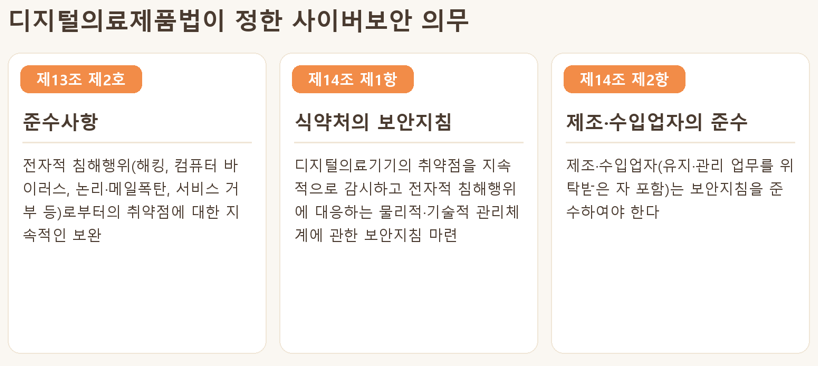
1) 법에 명시된 의무 (법 제13조·제14조)
제13조 제2호
제조·수입업자는 전자적 침해행위로부터의 취약점을 지속 보완해야 합니다. 해킹, 컴퓨터 바이러스, 서비스 거부 등이 해당합니다.
제14조 제1항
식약처장은 보안 지침을 마련합니다. 취약점을 감시·대응하는 물리적·기술적 관리체계에 관한 지침입니다.
제14조 제2항
제조·수입업자는 이 보안 지침을 준수해야 합니다. 유지·관리 업무를 위탁받은 자도 포함됩니다.
2) 미준수 시 책임
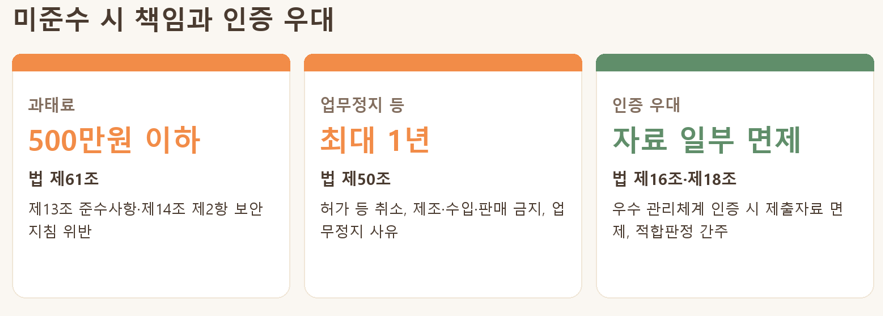
- 법 제61조. 제13조 또는 보안 지침 미준수 시 과태료 대상입니다. 500만 원 이하입니다.
- 법 제50조. 행정처분 사유가 될 수 있습니다. 허가 취소, 판매 금지, 1년 범위 업무정지 등입니다(제10호·제11호).
- 법 제16조. 우수 관리체계 인증 기준에도 보안이 포함됩니다. "전자적 침해행위의 예방 및 대응체계"입니다. 인증 시 제18조에 따른 우대가 가능합니다. 제출자료 일부 면제, 품질관리 적합 판정 간주 등입니다.
2. 국내 의료기기 사이버 보안 5단 구조
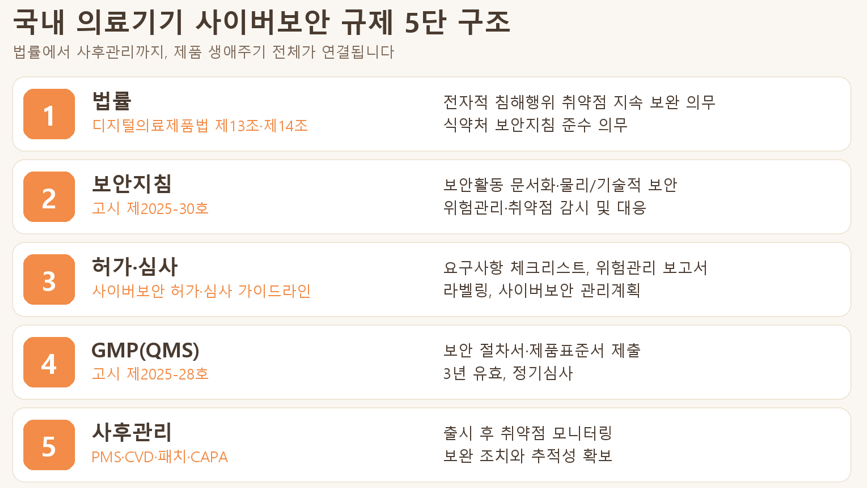
국내 체계는 법률에서 사후관리까지 단계별로 연결됩니다. 한 번의 시험이나 문서로 끝나지 않습니다. 제품 생애 주기 전체에서 보안을 관리하는 것이 핵심입니다.
1) 법적 기준: 보안이 곧 안전
법 제13조·제14조가 출발점입니다. 취약점 보완과 보안 지침 준수를 요구하죠. 취약점이 방치되면 허가 변경이나 행정조치로 이어질 수 있습니다.
2) 보안 지침: 고시 제2025-30호
식약처는 2025년 4월 보안 지침을 제정했습니다. 「디지털 의료기기 전자적 침해행위 보안 지침」(고시 제2025-30호)입니다. 법 제14조 및 제32조에 근거합니다. 다루는 내용은 다음과 같습니다. 보안활동의 문서화. 물리적·기술적 보안체계(입력값 유효성, 데이터 보안, 암호화 키 관리 등). 위험관리와 전자적 침해행위 대응. 그리고 취약점 감시 및 대응입니다.
3) 기술 기준: 설계 단계부터 보안을 내재화
- IMDRF N60. 위협 모델링, 인증, 접근 제어 등을 설계 입력에 반영.
- IMDRF N73. 소프트웨어 구성요소를 SBOM으로 관리해 공급망 취약점 추적.
- KS X ISO/IEC 81001-5-1. 보안 활동을 소프트웨어 생애 주기 전 과정에 통합.
- KS X ISO 14971. 보안 리스크를 안전 리스크와 같은 수준으로 평가.
- AAMI TIR57 · TIR97. 시판 전·후 보안 리스크 관리 실무 지침.
4) 행정 기준: 허가는 문서로 증명
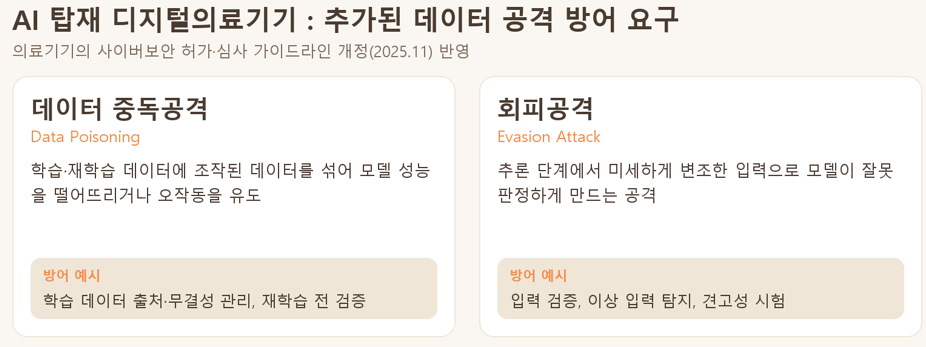
식약처 「의료기기의 사이버 보안 허가·심사 가이드라인」이 기준입니다. 허가 심사 때 제출할 문서 구성을 제시하죠. 2025년 11월 개정 내용도 반영되었습니다. AI 적용 디지털 의료기기에 요구사항이 추가되었죠. 데이터 중독 공격, 회피 공격 등에 대한 방어수단입니다. AI 기능이 있다면 이 부분을 별도로 점검하셔야 합니다.
| 제출 문서 | 내용 |
|---|---|
| 사이버 보안 요구사항 체크리스트 | 식약처 요구사항(RA 항목)별 충족 여부 점검. AI 탑재 제품은 데이터 공격 방어 항목 추가 확인 |
| 사이버 보안 위험관리 보고서 | 위협 모델, 위험평가, SBOM, 취약성 평가, 미해결 이상 평가, 추적성 포함 |
| 라벨링 | 사용자 보안 안내문, 업데이트 정책 등 사용 단계의 보안 정보 |
| 사이버 보안 관리 계획 | 업데이트, 패치, CVD 절차 등 유지·관리 및 보안 운영 계획 |
| 미적용 항목 근거 문서(필요시) | 적용 불가·불필요 항목의 제외 사유와 대체·보완 근거 |
5) 품질 관리(GMP): 절차 속에 보안을 넣기
근거는 「디지털 의료기기 제조 및 품질관리 기준」(고시 제2025-28호)입니다. 소프트웨어 제조업자는 심사 신청 시 문서를 제출합니다. 유형군별 대표 제품의 제품 표준서가 하나입니다. 그리고 전자적 침해행위 보안 관련 절차서입니다(제7조 제1항 제1호 다목). 즉, 보안 절차가 QMS 문서 안에 들어가 있어야 합니다.
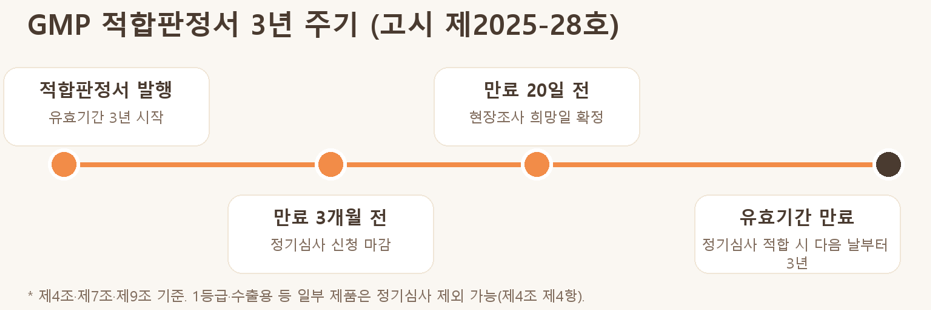
- 적합 판정서 유효기간은 3년입니다. 만료일 3개월 전까지 정기심사를 신청해야 합니다(제4조, 제7조, 제9조).
- 서면조사와 현장조사로 심사합니다. 소프트웨어는 요청 시 비대면 현장조사가 가능합니다(제6조).
- AI·머신러닝 기능 추가는 변경 심사 대상입니다(제4조 제1항 제2호 가목).
- 수출용·1등급 제품은 적합 판정 심사를 제외할 수 있습니다(제3조 제2항).
6) 사후 관리: 출시 후에도 보안은 계속
출시 이후에도 보안 활동은 반복됩니다. 보안 패치와 CVD(취약점 공개·대응) 절차. 로그 모니터링과 이상 탐지. 그리고 CAPA를 통한 재발 방지와 추적성 확보입니다. 정책 지원도 이어지고 있습니다. 2026년에는 식약처가 SBOM 제작 지원 사업 공고를 냈습니다.
3. 와이즈컴퍼니의 대응: ISO/IEC 17025 사이버 보안 시험소
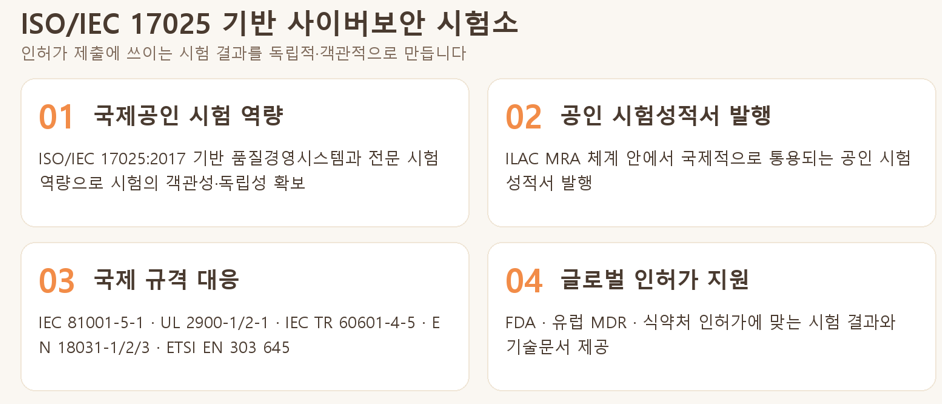
국제 공인 시험 역량
17025 기반 품질경영시스템과 전문 시험 역량. 시험의 객관성·독립성을 확보합니다.
국제 공인 시험성적서 발행
ILAC MRA 체계 안에서 발행합니다. 국제적으로 통용되는 공인 성적서입니다.
국제 사이버 보안 규격 대응
IEC 81001-5-1, UL 2900-1/2-1, IEC TR 60601-4-5. EN 18031-1/2/3, ETSI EN 303 645까지 대응합니다.
글로벌 인허가 대응 지원
FDA, CE, MFDS 인허가에 맞는 시험 결과를 제공합니다. 기술 문서도 함께 지원합니다.
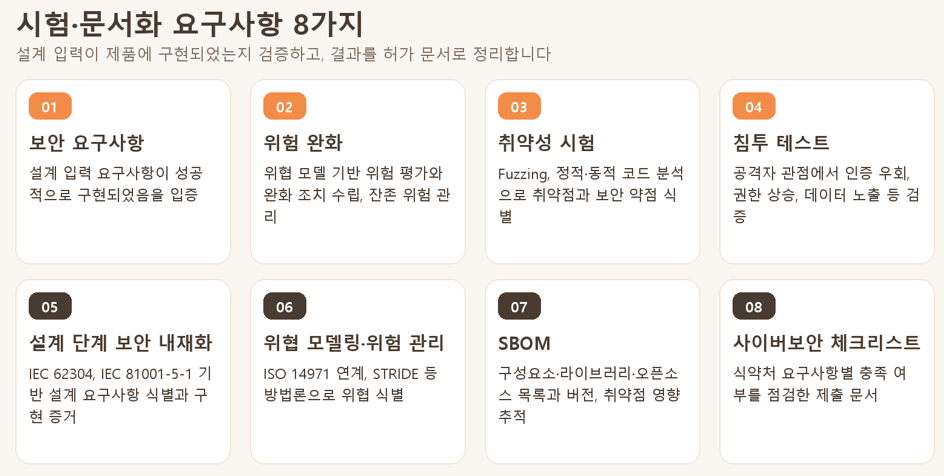
시험의 목적은 검증입니다. 설계 입력 요구사항이 제품에 구현되었는지 규격별로 확인하죠. 이 결과물은 한국 MFDS 인허가에서 근거 자료가 됩니다. 사이버 보안 체크리스트와 위험관리 보고서의 근거입니다.
4. 와이즈컴퍼니 사이버 보안 시험 및 문서화 프로세스
계약 검토부터 공인 성적서 발행까지 안내드립니다. 총 10~12주가 소요됩니다.
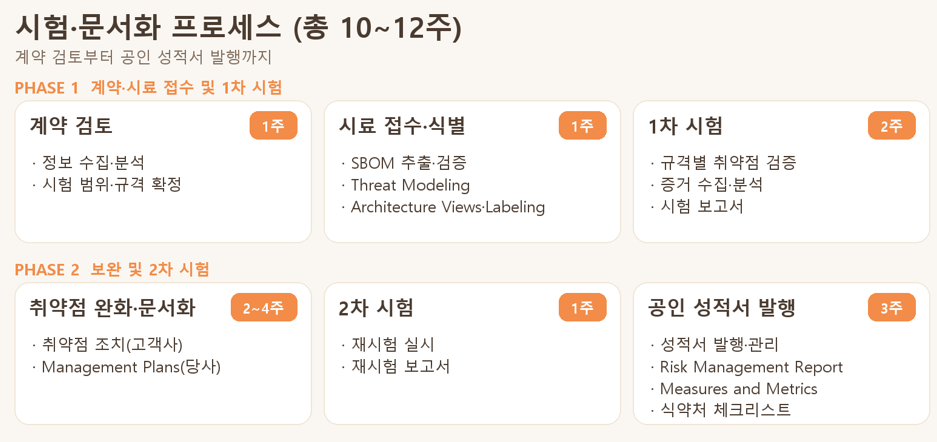
| 단계 | 기간 | 주요 활동 |
|---|---|---|
| Phase 1-1 계약 검토 | 1주 | 관련 정보 수집·분석, 시험 범위와 적용 규격 확정 |
| Phase 1-2 시료 접수·식별 | 1주 | SBOM 추출·검증, Threat Modeling 설계, Architecture Views·Labeling |
| Phase 1-3 1차 시험 | 2주 | 규격별 취약점 검증, 증거 수집·분석, 결과 검토와 시험 보고서 작성 |
| Phase 2-1 취약점 완화·문서화 | 2~4주 | 취약점 조치·보완(고객사), Management Plans 문서화(와이즈컴퍼니) |
| Phase 2-2 2차 시험 | 1주 | 재시험 실시, 결과 검토와 재시험 보고서 작성 |
| Phase 2-3 공인 성적서 발행 | 3주 | 시험 성적서 발행·관리, Risk Management Report, Measures and Metrics·Controls Report, 식약처 사이버 보안 체크리스트 |
5. 공인 시험과 비공인 시험, 목적에 맞게 선택
제품의 인허가 일정과 목적에 따라 선택할 수 있습니다.
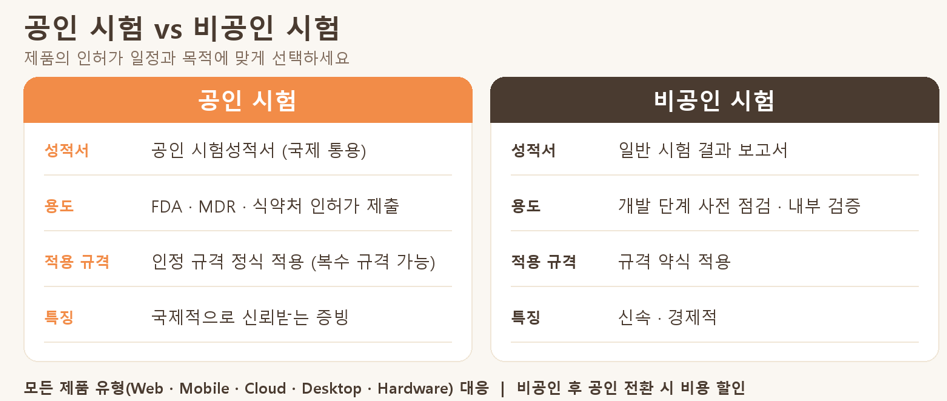
모든 제품 유형이 대상입니다. Web, Mobile, Cloud, Desktop, Hardware 모두 가능하죠. 공인 시험과 비공인 시험 중 선택할 수 있습니다.
6. 국내 인허가·GMP까지 한 번에
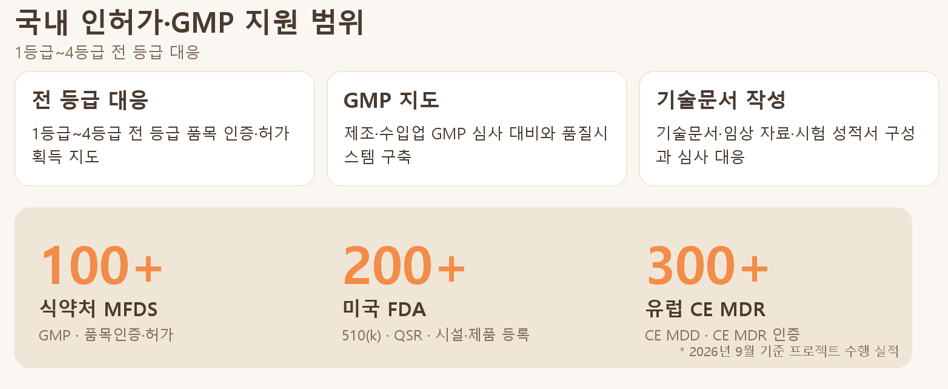
보안 시험이 끝나도 절차가 남아 있습니다. 허가 신청과 GMP 심사입니다. 와이즈컴퍼니는 식약처 인허가 경험이 풍부합니다. 시험과 문서화를 인허가 일정에 맞춰 설계합니다.
이상으로 국내 의료기기 사이버 보안 규제 대응 안내였습니다. 감사합니다.
국내 의료기기 사이버 보안 규제와 시험이 더 궁금하신가요? 문의하기로 문의해 주세요. 성심성의껏 답변하고 도움드리겠습니다.
핵심 요약
- 사이버 보안은 디지털 의료제품법상 제조·수입업자의 법적 의무입니다.
- 미준수 시 과태료와 허가 취소 등 행정처분 대상이 될 수 있습니다.
- 법령부터 GMP, 사후관리까지 제품 생애 주기 전체 관리가 핵심입니다.
자주 묻는 질문
보안 시험 없이 문서만으로 허가 대응이 가능한가요?
어렵습니다. 체크리스트와 위험관리 보고서에는 근거가 필요합니다. 보안 통제가 실제 구현되었다는 시험 결과가 그 근거죠. 문서와 실제 제품의 구성도 일치해야 합니다. 따라서 시험과 문서화를 함께 준비하는 것이 안전합니다.
AI 기능이 없는 의료기기도 사이버 보안 대응이 필요한가요?
네, 필요할 수 있습니다. 기준은 AI 여부가 아니라 디지털 요소와 연결성입니다. 네트워크, USB 등 연결 가능성이 있다면 검토 대상이죠. 다만 AI 탑재 제품은 요구사항이 추가됩니다. 데이터 공격 방어수단을 별도로 점검해야 합니다.