의료기기 사이버보안 문서를 준비하다 보면 다음과 같은 질문이 발생할 수 있습니다.
이번 포스팅에서는 미국 FDA의 사이버보안 가이드라인을 바탕으로, Architecture View의 개념과 필요성을 알아보겠습니다.
Architecture View란 무엇일까?
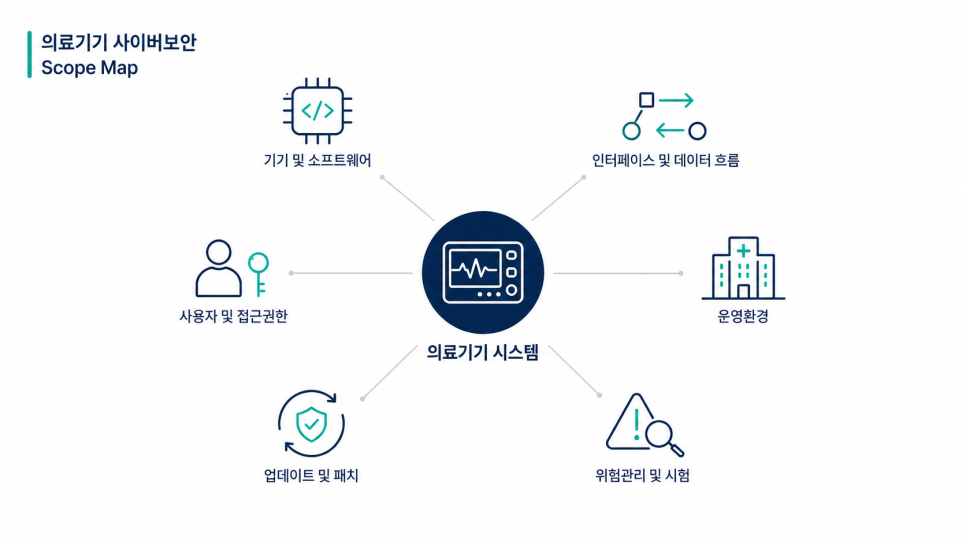
Architecture View는 의료기기를 구성하는 하드웨어, 소프트웨어, 데이터, 통신 인터페이스 및 외부 시스템의 관계를 사이버보안 관점에서 표현한 문서입니다.
일반 시스템 아키텍쳐와의 차이
일반적인 시스템 아키텍쳐 다이어그램과 달리 다음과 같은 보안 관련 정보를 함께 보여줍니다.
주요 시스템 구성요소와 역할
내부·외부 인터페이스
데이터의 처리·저장·전송 경로
보안 영역과 신뢰 경계
사용자 역할과 접근 권한
적용된 사이버보안 통제
소프트웨어 업데이트 및 패치 경로
미국 FDA에서 권고하는 Security Architecture View
미국 FDA는 「Cybersecurity in Medical Devices: Quality Management System Considerations and Content of Premarket Submissions」(2026)에서 Security Architecture Views를 시판 전 제출자료에 포함하도록 권고하고 있습니다.
FDA가 제시하는 주요 Architecture View는 다음과 같습니다.
| 구분 | 주요 내용 |
|---|---|
| Global System View (전체 시스템 뷰) |
의료기기와 내부·외부 시스템의 전체 구성 및 연결 관계 |
| Multi-Patient Harm View (다수 환자 위해 뷰) |
사이버보안 사고가 여러 의료기기 또는 환자에게 미칠 수 있는 영향 |
| Updatability / Patchability View (업데이트/패치 가능성 뷰) |
업데이트와 보안 패치의 생성·전달·검증·설치 과정 |
| Security Use Case View (보안 사용 사례 뷰) |
의료기기의 운영 상태와 사용 시나리오별 보안 위험 |
⚠️ 작성 시 유의사항
Architecture View는 그림만으로 작성하는 것이 아니라, 각 구성요소와 인터페이스, 데이터 흐름 및 보안 통제를 이해할 수 있는 설명문을 함께 포함해야 합니다.
왜 Architecture View가 필요할까?
공격 표면을 확인할 수 있습니다
네트워크뿐만 아니라 USB, 저장매체, 사용자 계정, 유지보수 포트, 데이터베이스 및 업데이트 파일도 공격 경로가 될 수 있습니다.
Architecture View를 통해 의료기기의 구성요소와 인터페이스를 전체적으로 확인하면 누락된 공격 표면을 식별하는 데 도움이 됩니다.
위협 모델링의 기초자료가 됩니다
위협 모델링을 수행하려면 보호해야 할 자산, 데이터 흐름, 외부 연결 및 신뢰 경계를 파악해야 합니다.
Architecture View는 이러한 정보를 구조적으로 보여주기 때문에 위협 시나리오와 사이버보안 위험을 분석하는 기준이 됩니다.
보안 통제의 추적성을 확보할 수 있습니다
식별된 위협에 어떤 보안 요구사항과 통제 방안을 적용했는지, 해당 통제가 어느 구성요소에 구현되었는지를 확인할 수 있어야 합니다.
Architecture View를 위험 분석서, 보안 요구사항 및 시험 결과와 연결하면 문서 간 추적성을 확보할 수 있습니다.
심사자가 제품의 보안 구조를 쉽게 이해할 수 있습니다
Architecture View는 복잡한 의료기기 시스템을 하나의 흐름으로 보여줍니다.
이를 통해 심사자는 공격 표면과 데이터 흐름, 신뢰 경계 및 보안 통제의 적용 관계를 보다 명확하게 검토할 수 있습니다.
단순한 시스템 아키텍쳐만으로 충분할까?
일반적인 시스템 아키텍쳐는 제품의 구성요소와 연결 관계를 보여주는 데 중점을 둡니다. 반면 Security Architecture View에는 다음과 같은 사이버보안 정보가 추가로 포함되어야 합니다.
어떤 데이터가 이동하고 저장되는가?
데이터는 어떤 방법으로 보호되는가?
시스템의 보안 경계는 어디인가?
누가 어떤 기능과 데이터에 접근할 수 있는가?
각 인터페이스에는 어떤 위협과 보안 통제가 존재하는가?
업데이트 파일의 무결성과 신뢰성은 어떻게 확인하는가?
💡 정리하면
따라서 기존 시스템 아키텍쳐가 있더라도 사이버보안 위험과 통제 방안을 충분히 설명하지 못한다면 보완이 필요합니다.
제품의 위험 수준에 맞게 작성해야 합니다
모든 의료기기에 동일한 수준과 분량의 Architecture View가 필요한 것은 아닙니다.
FDA는 의료기기의 공격 표면, 연결성, 사용 환경 및 잠재적인 사이버보안 위험에 따라 문서의 범위와 상세 수준을 조정할 수 있도록 하고 있습니다.
맺음말
Architecture View는 단순한 시스템 구성 그림이 아닌 의료기기의 구성요소, 인터페이스, 데이터 흐름, 신뢰 경계 및 보안 통제를 연결하여 제품의 사이버보안 설계가 적절한지를 입증하는 핵심 문서입니다.
또한 위협 모델링, 사이버보안 위험분석, 보안 요구사항 및 시험 결과를 서로 연결하는 기준점으로 활용할 수 있습니다.
와이즈컴퍼니(주)의 지원 범위
의료기기의 제품 특성과 FDA 요구사항을 고려하여 Security Architecture View 작성, 위협 모델링, 사이버보안 위험관리 및 보안 시험을 지원하고 있습니다. 의료기기 사이버보안 문서화와 관련하여 도움이 필요하시다면 와이즈컴퍼니(주)로 문의해 주세요.